
¿Cómo es que un hacker secuestra información personal de millones de costarricenses, la ofrece al mejor postor en la dark web, y dos semanas después la ministra de Ciencia y Tecnología, Paula Bogantes, afirma tener posesión de más de 500 millones de registros de datos, pero no puede decirle a usted quién le dio esa información, quién pagó para conseguirla ni qué autoridad jurídica tiene ella para poseerla?
Esto revive un debate que varias veces ha estado en la discusión pública. Muchos recordarán el famoso escándalo de la UPAD por los mismos motivos. ¿Quién maneja nuestros datos personales? ¿Con qué autorización? ¿Qué hacen con ellos? ¿Cómo los resguardan? ¿Qué pasa si los pierden? Son muchísimas las preguntas y pocas, muy pocas las respuestas.
No se trata solo de su nombre o un número de teléfono, que ya de por sí son datos sensibles, sobre todo cuando recibimos tres llamadas al día de bancos o casas prestamistas pese a que nunca hemos autorizado a que tengan nuestro contacto.
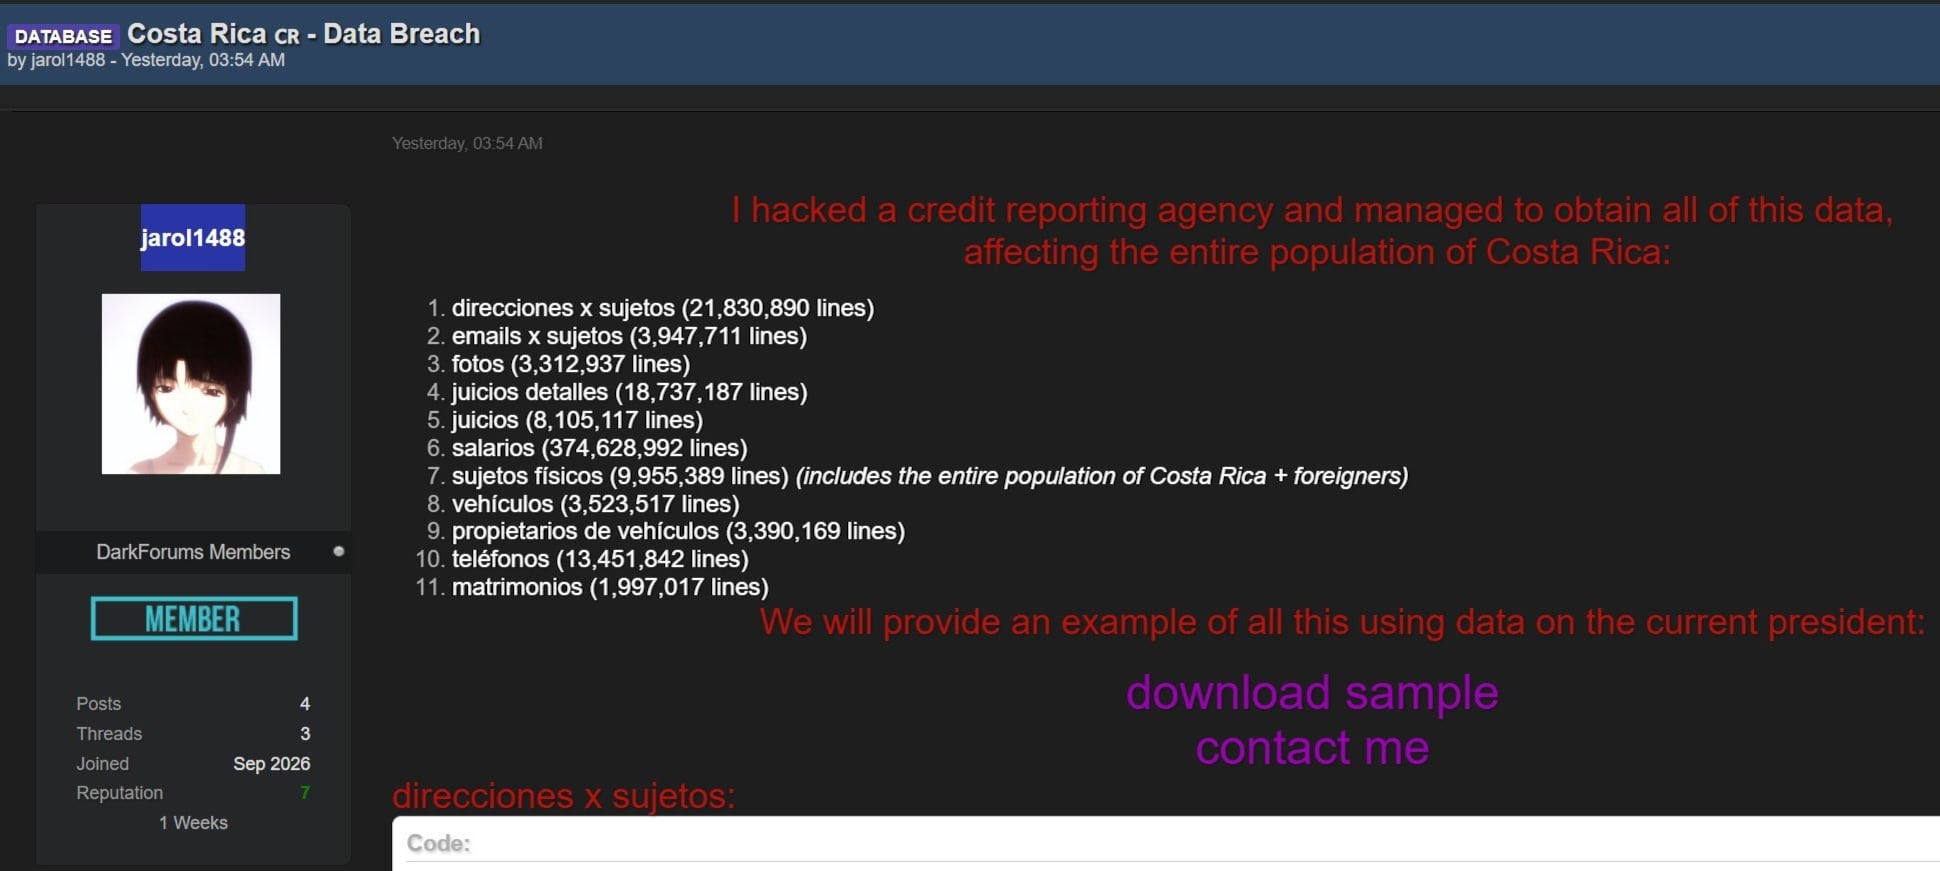
Pero va mucho más allá, podemos estar hablando de información mucho más delicada: el correo electrónico vinculado a su cuenta bancaria, su número de cédula, su estado civil, el nombre de sus hijos, el teléfono de sus familiares, sus vehículos (y números de placa), su salario, sus cuentas bancarias, la dirección de su casa, la dirección de la escuela de sus hijos, ¿cómo podemos saber qué tienen y qué no?
El escándalo de la Unidad Presidencial de Análisis de Datos (UPAD) surgió en febrero del 2020, cuando el gobierno de Carlos Alvarado (2018-2022) creó esa oficina para manejar información confidencial anonimizada de los costarricenses con el supuesto objetivo de tomar decisiones de políticas públicas. Todos recordamos el allanamiento Casa Presidencial. Abundaron los justificados cuestionamientos sobre privacidad y los límites del gobierno.
No obstante, algunos casos recientes han devuelto a la palestra la pregunta sobre este manejo de datos en el país.

¿Quién responde en Miccit?
Sobre el caso del hackeo de datos de millones de habitantes que, presuntamente, estaban en poder de una agencia crediticia, no se ha emitido casi ninguna respuesta concreta.
El 12 de setiembre supimos que se había filtrado la información de miles de ticos, y un hacker la ofrecía en la dark web. Entre esos datos pudieron haber estados los suyos o los nuestros; hasta ahora no lo sabemos (el atacante reveló información de la presidenta Laura Fernández).
El Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones de Costa Rica (Micitt), comandado por Paula Bogantes, confirmó que parte de la información publicada por el hacker era real e inició una investigación. Pero el 29 de setiembre la ministra dejó una nueva duda.
En el programa radiofónico Nuestra Voz, Bogantes aseguró tener posesión de los datos sustraídos por el delincuente. Afirmó que “otros” compraron la información ofrecida en la dark web, pero no aclaró quién hizo las gestiones y pagó.
La ministra señaló que, días después del incidente, el Micitt se puso en contacto con el ciberatacante y que la compra “no lo hizo el Gobierno de Costa Rica, sino otros que llegaron a un acuerdo”.
Cuando se le consultó qué haría con la información, la jerarca dijo: “Está en posesión nuestra, jamás nosotros la publicaríamos”, pero no detalló qué autoridad jurídica tiene ella o el Micitt para poseer y almacenar una base de datos con 500 millones de registros que, además, mantienen “bajo análisis”.
Las preguntas surgieron pronto entre críticos y especialistas en la materia. ¿Por qué una funcionaria utiliza un eufemismo como “otros” para no decir quién le dio la información (en la que quizás figure su nombre, estimado lector)? ¿Quién pagó por la información, y a cambio de qué? ¿Quién autorizó a Micitt para ponerse en contacto con ciberdelincuente? ¿Quién negoció la compra? ¿Cuánto se pagó por la información y con qué fondos? ¿Cómo llegó la base al Micitt?
Según Paula Bogantes, el Ministerio no considera útil avisar a las personas una por una porque eso podría “crear algún tipo de histeria”.
ICE también quiere sus datos, ¿para qué?
Este 12 de octubre, La Nación publicó que el Instituto Costarricense de Electricidad (ICE) impulsó la contratación de un servicio de consulta en línea capaz de detallar información personal y patrimonial de los costarricenses —como ingresos, referencias crediticias y procesos judiciales en curso—, bajo el alegato de preservar la seguridad de la institución ante “eventos provocados por el hombre” y situaciones que involucraran el “uso ilegal de tecnologías”.
Además, el proceso de compra lo realizó el Centro Coordinador de Operaciones de Emergencia Corporativa (CCOEC), que responde directamente a la Presidencia Ejecutiva del ICE. ¿Por qué, si se trata de información con fines técnicos, el proceso de compra lo realiza un órgano adscrito a la oficina más política del ICE?
La administración del ICE pretendía comprar una membresía para que algunos de sus funcionarios pudieran hacer al menos 150 consultas por mes para acceder a “datos personales y familiares”, “estimaciones de ingresos”, “fotografía reciente”, “referencias crediticias” y “procesos judiciales”.
Un documento del ICE en poder de La Nación especifica que el servicio contratado debía proporcionar el nómbre del cónyuge, la dirección electoral y referencias de procesos penales tanto de la persona consultada como de su “núcleo cercano”.
Hello Brete, ¿goodbye datos sensibles?
En abril suscitó la polémica que, en un formulario para buscar trabajo por medio de la plataforma estatal Hello Brete, empezaron a aparecer preguntas no relacionadas con el aspecto laboral de cada persona, por ejemplo, orientación sexual, identidad de género, pertenecia étnica o si pertenecía a la población sexualmente diversa.
¿Por qué una plataforma de búsqueda de trabajo impulsada por el Gobierno y el INA necesita saber con quién tiene usted relaciones interpersonales? ¿Por qué necesitan saber su identidad étnica? ¿Por qué necesita el Estado conocer la orientación sexual de un menor de edad? Esas son algunas de las múltiples preguntas que plantearon analistas y comentarios en redes.
Según Paula Siles, fundadora y directora de la Fundación Detrás del Arcoíris, “el INA dice que es para fines estadísticos”. Pero, de ser así, lo recomendable es contar con un consentimiento informado que le permita al ciudadano, decidir si quiere o no conceder esa información.
La plataforma Hello Brete ofrece los cursos de inglés contratados por el gobierno a Open English por $74 millones, según reconoció el entonces presidente Rodrigo Chaves.
No obstante, ahí toparon con pared miles de ticos que no cedieron su información personal. El 13 de setiembre La Nación publicó que más de 132.000 personas no habían podido iniciar su curso con Open English porque no habían completado su registro biométrico.
Este medio publicó el caso de una joven que quería estudiar inglés pero desistió de hacerlo porque se le solicitaba ceder sus datos de biometría facial. Tras negarse, recibió reiteradas llamadas automatizadas durante cuatro días en las que le solicitaban la biometría para poder continuar.
Al final, muchos costarricenses cedieron su información a Hello Brete. Pero, ¿qué hace el Estado con información sensible y datos biométricos de los costarricenses?
Estos tres casos tienen un importante antecedente en setiembre del 2023, cuando se conoció que el Banco Central exigió a bancos públicos otorgarle datos de depositantes y ahorrantes con nombres y saldos, pese a que su información bancaria es absolutamente privada y no puede ser compartida sin su expresa autorización.
BAC Credomatic, el Banco de Costa Rica (BCR) y el Banco Popular dieron de “manera íntegra” la información. El BAC argumentó que el Banco Central les “obligó” a ceder la información al advertirles de que era delito rehusarse a compartirla.
En octubre del 2023, ante la Asamblea Legislativa, la gerente del BCCR, Hazel Valverde, dijo que solicitaron esos datos sensibles por un “error material”, pues esa información “ya la tenían”.
¿Se les fue la lengua?
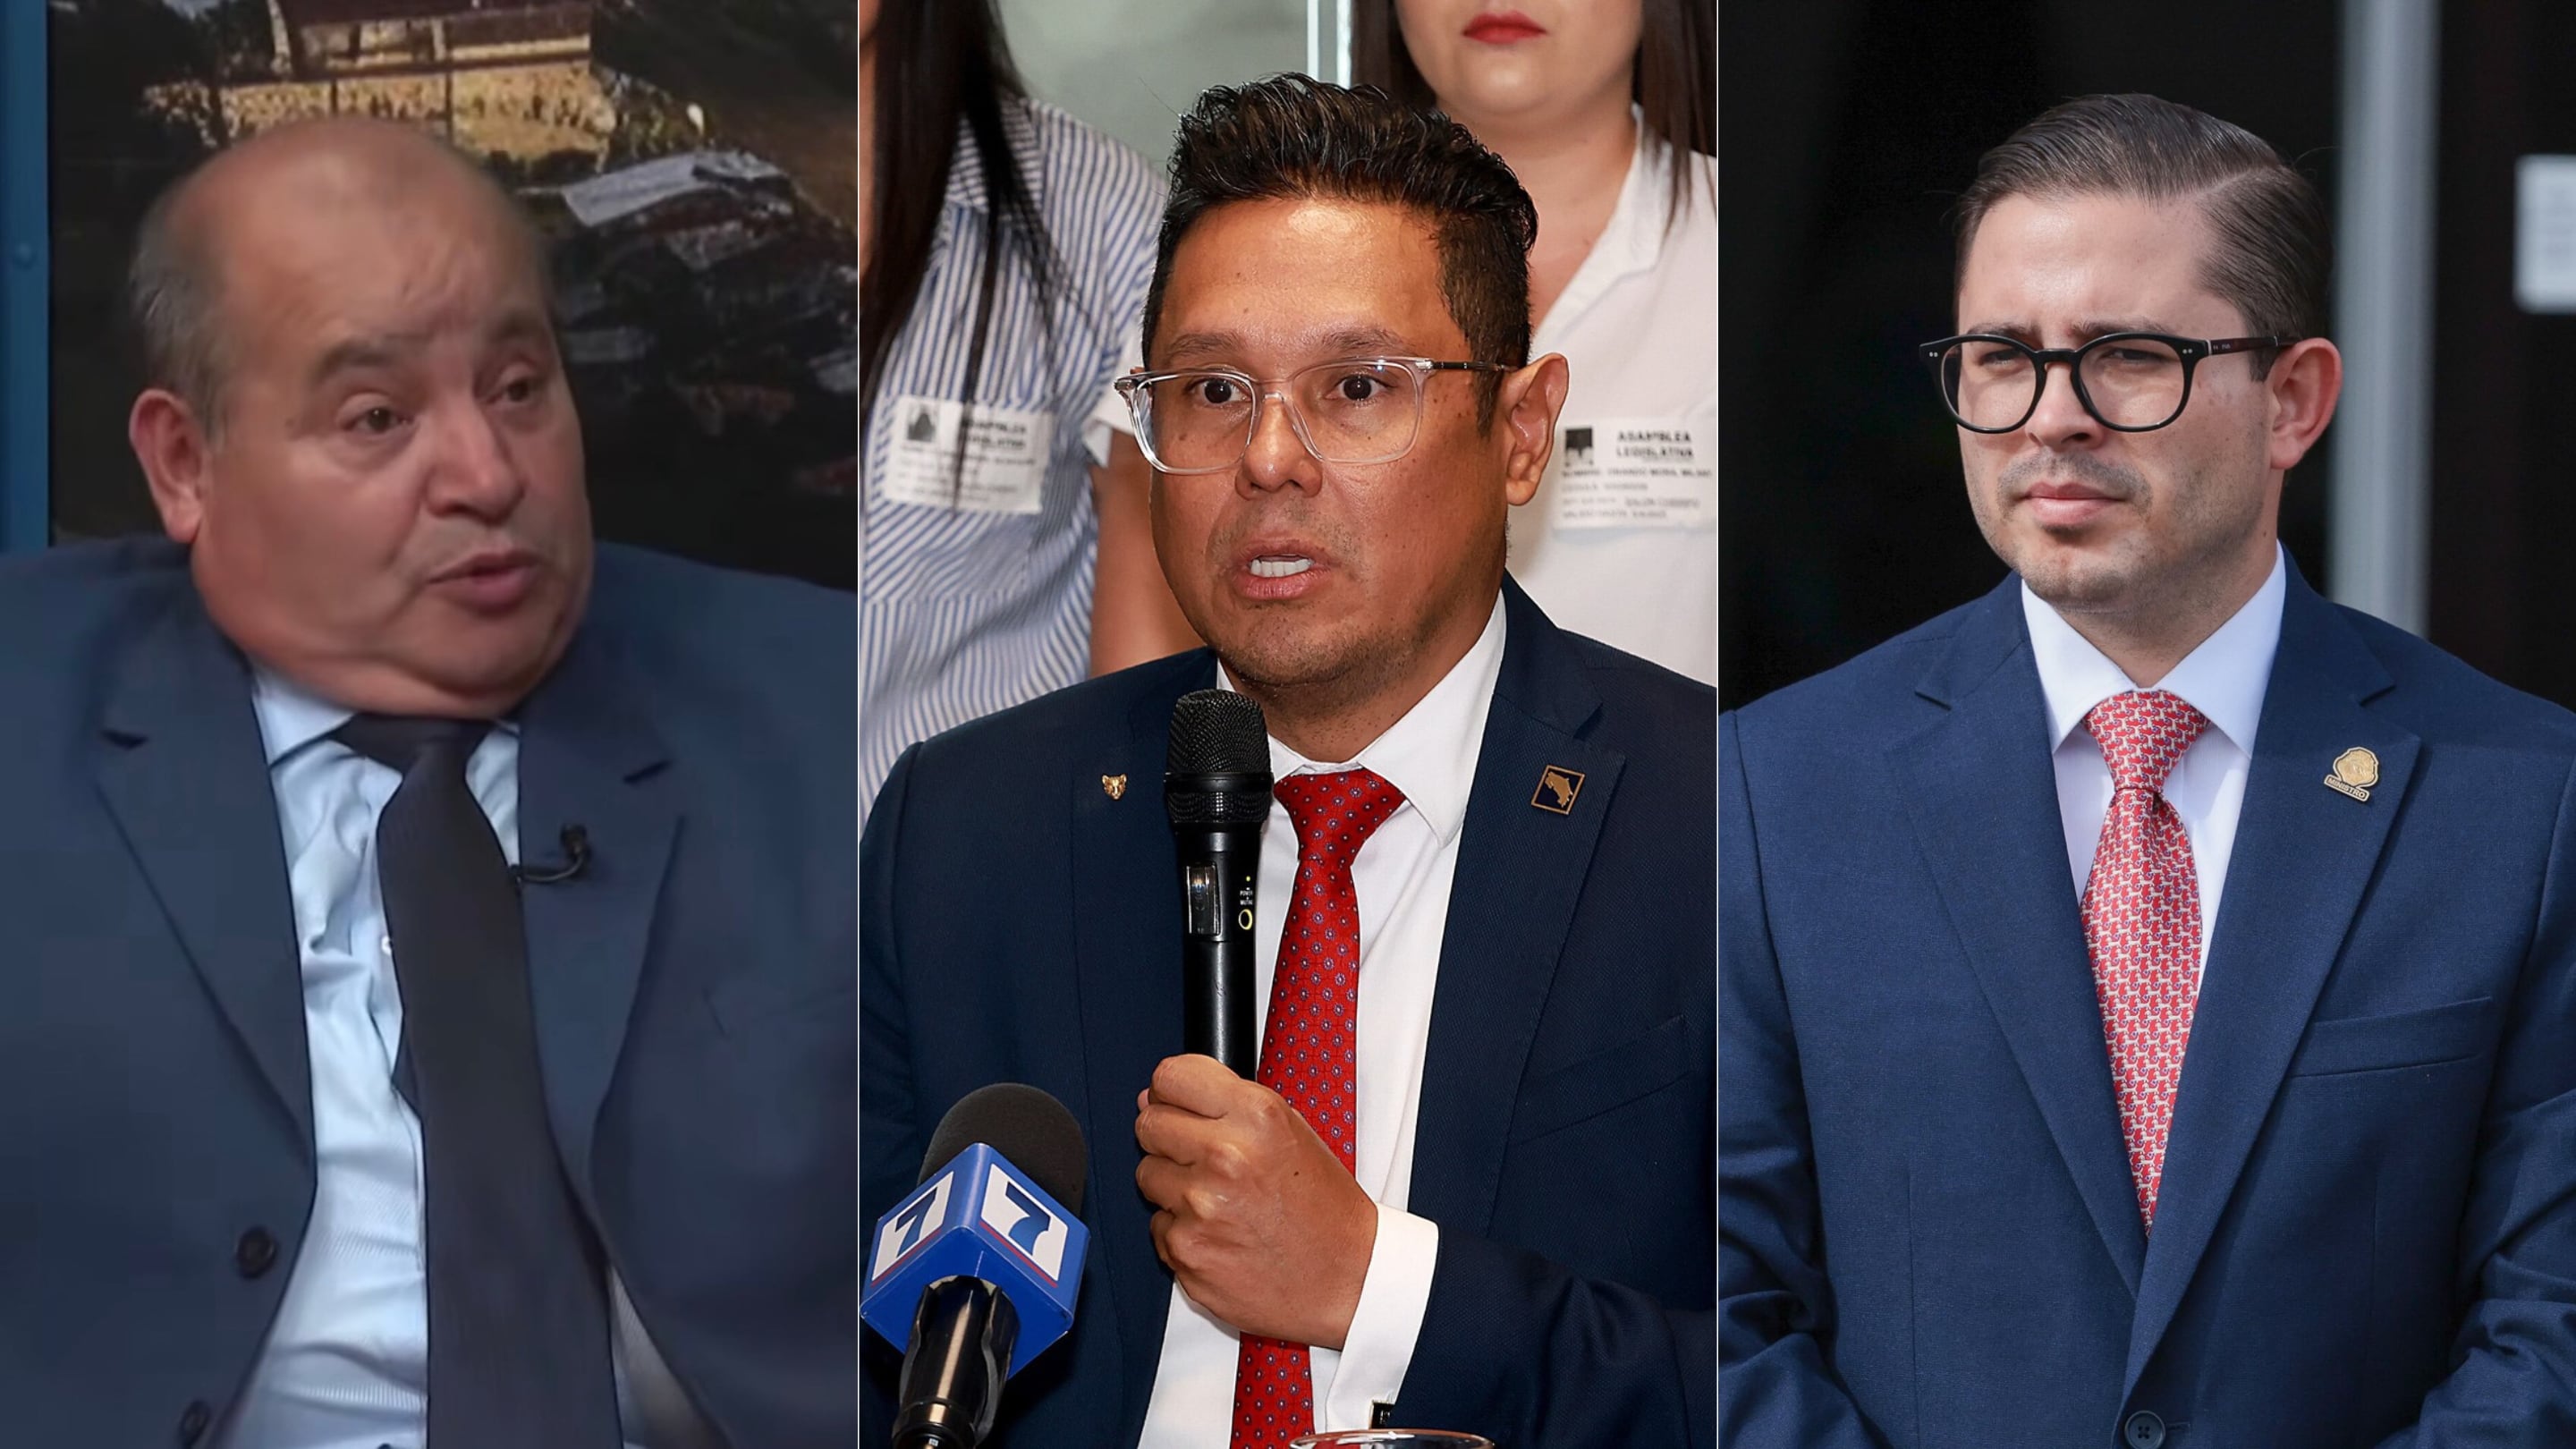
Son muchos casos en muy poco tiempo, pero luego otras declaraciones prolongaron la desconfianza. Una cereza la puso el secretario general del Partido Pueblo Soberano (PPSO), Freddy González. La otra cereza la colocó el ministro de Justicia, Gabriel Aguilar. La última, el diputado Juan Manuel Quesada.
Hasta la presidenta Laura Fernández admitió que es “muy grave” que el PPSO tenga información personal de simpatizantes del Frente Amplio (FA), como lo confesó González. El secretario general dijo que tienen identificados a simpatizantes del FA, saben dónde están y hasta conocen sus gustos. ¿Cómo habría obtenido el PPSO esos datos personales?
“Tenemos la información de quiénes son, dónde están, cuáles son sus gustos y preferencias y hasta qué hacen”, declaró González. Incluso, el político confesó a un periodista de La Nación que tenían la información gracias a una base de datos de los asistentes al traspaso de poderes del 8 de mayo anterior en el Estadio Nacional.
De cualquier forma, la presidenta Fernández no tardó en bajarle el tono a las declaraciones de González, dijo que el secretario “se fue de la lengua” porque “afirmó algo que no es cierto”.
El secretario del PPSO también reculó, reconoció que existía una base de datos pero negó tener acceso a ella. Pero, ¿por qué dijo tener identificados a los partidarios frenteamplistas?
González no fue el único en “irse de la lengua”, ya que ese mismo día el ministro de Justicia, Gabriel Aguilar, dijo en Casa Presidencial que tenían identificados “a los zurdos”.
Además, el subjefe de fracción del PPSO, el diputado Juan Manuel Quesada, confesó que tenían localizadas a personas que participaron en el plantón por la Democracia, en específico “a figuras del Partido Liberación Nacional y exfuncionarios de gobierno”.
¿Quién tiene sus datos hoy? ¿Para qué los usará?